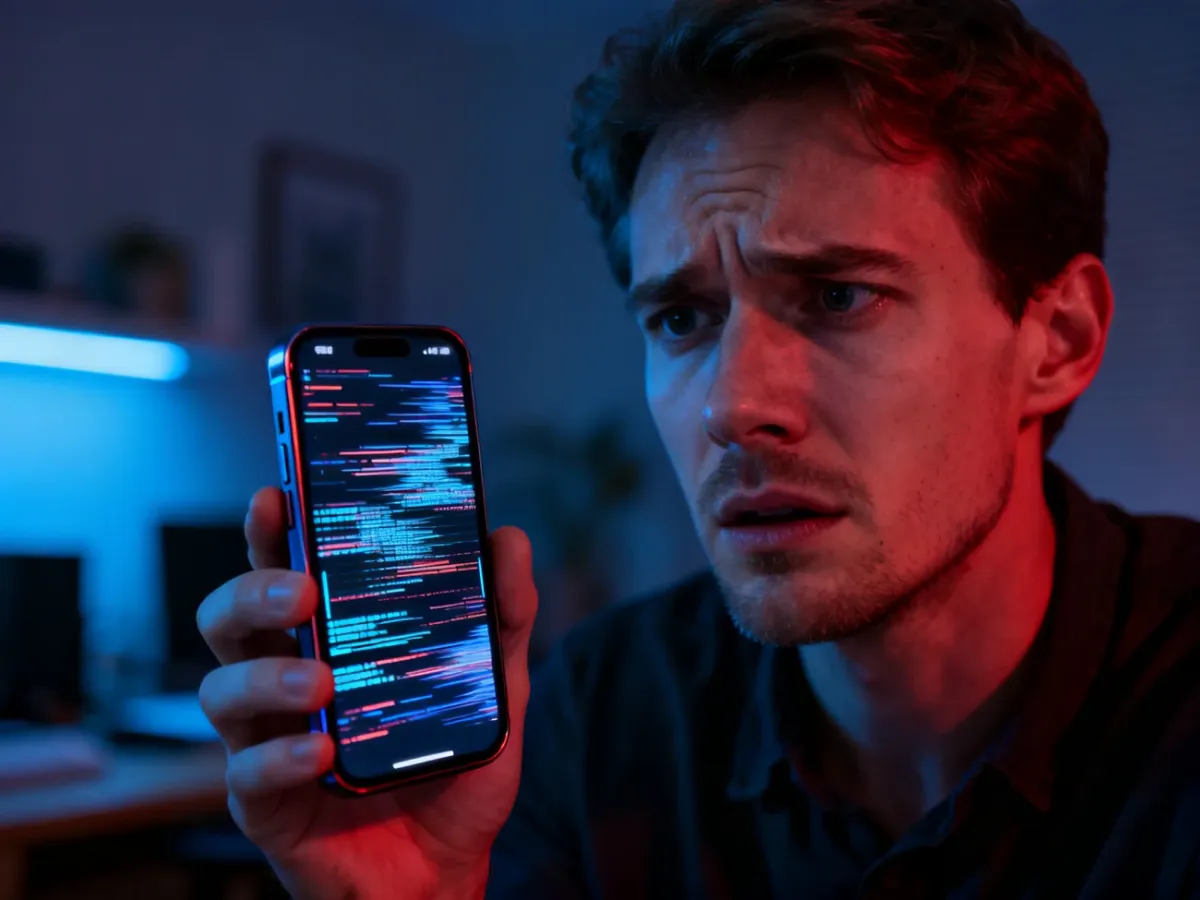
Po czym poznać, że smartfon został zainfekowany? Zwróć uwagę na nagłe zmiany w działaniu urządzenia, nieznane aplikacje i nietypowe zużycie baterii. Sprawdź też, jak ograniczyć skutki infekcji i bezpiecznie oczyścić telefon.
Jak rozpoznać zainfekowany smartfon?
Prawdziwe wirusy samodzielnie kopiujące się między plikami są dziś rzadkie. Potocznie nazywa się tak jednak adware, trojany, spyware, stalkerware, keyloggery, bankery oraz ransomware. Każde z tych zagrożeń może działać w tle i długo pozostawać niezauważone.
Niepokój powinno wzbudzić kilka objawów występujących jednocześnie. Samo zużycie baterii nie świadczy jeszcze o infekcji, ponieważ akumulator z czasem traci sprawność. Zestawienie wielu sygnałów wymaga już dokładnego sprawdzenia:
- nagłe spowolnienie telefonu i częste zawieszanie aplikacji,
- wyskakujące reklamy poza przeglądarką oraz fałszywe alerty o zagrożeniu,
- nieznane aplikacje, ikony lub pliki pobrane bez Twojej wiedzy,
- szybkie rozładowywanie baterii i przegrzewanie urządzenia podczas bezczynności,
- większe zużycie danych komórkowych albo Wi-Fi,
- wiadomości wysyłane do kontaktów bez Twojego udziału,
- aktywność aparatu lub mikrofonu, gdy z nich nie korzystasz.
Jak sprawdzić telefon z Androidem?
Najpierw otwórz ustawienia i przejrzyj listę zainstalowanych aplikacji. Usuń programy, których nie rozpoznajesz, mają dziwną nazwę albo proszą o dostęp do aparatu, mikrofonu, lokalizacji czy ułatwień dostępu bez wyraźnej przyczyny.
Pomocny jest tryb awaryjny. Wyłącza aplikacje firm trzecich, dlatego łatwiej ustalić, czy źródłem reklam lub awarii jest konkretny program. Przy wyszarzonej opcji odinstalowania sprawdź uprawnienia administratora urządzenia i odbierz je podejrzanej aplikacji.
Warto też wykonać następujące czynności:
- Odłącz telefon od podejrzanej sieci Wi-Fi, a przy aktywnym przesyłaniu danych włącz tryb samolotowy.
- Uruchom skanowanie wbudowaną ochroną systemu i sprawdź pobrane pliki.
- Usuń nierozpoznane pliki APK oraz wyczyść pamięć podręczną przeglądarki.
- Zainstaluj narzędzie bezpieczeństwa wyłącznie z oficjalnego sklepu i wykonaj pełne skanowanie.
Co sprawdzić na iPhonie?
System iOS działa w zamkniętym środowisku, więc aplikacje ochronne nie skanują go tak jak Androida. Infekcje są rzadsze, lecz ryzyko rośnie po złamaniu zabezpieczeń systemu, czyli wykonaniu jailbreaku.
Wejdź w ustawienia pamięci i przejrzyj aplikacje oraz usługi. Podejrzane są nagłe reklamy, niestabilna praca, przegrzewanie, szybkie rozładowywanie baterii i nieznane programy. Zaktualizuj system, usuń podejrzane aplikacje, a przy utrzymujących się problemach rozważ reset telefonu.
Jak usunąć złośliwe oprogramowanie?
Nie loguj się do banku ani poczty na zainfekowanym urządzeniu. Najpierw odłącz sieć, usuń podejrzane programy i wykonaj skanowanie. Dopiero później zmień hasła, najlepiej na innym, czystym urządzeniu.
Zacznij od konta pocztowego, bankowego, zakupowego i społecznościowego. Ustaw osobne, długie hasła oraz włącz weryfikację dwuetapową. Sprawdź również listę zalogowanych urządzeń i wyloguj te, których nie rozpoznajesz.
Przy poważnej infekcji pozostaje przywrócenie ustawień fabrycznych. Operacja usuwa aplikacje i dane z telefonu, dlatego wcześniej wykonaj kopię zdjęć oraz dokumentów. Nie przywracaj bez sprawdzenia całej zawartości starej kopii, ponieważ może zawierać szkodliwy plik.
Jak ograniczyć ryzyko infekcji?
Najwięcej zagrożeń trafia na telefon przez linki z wiadomości, fałszywe strony i aplikacje instalowane spoza oficjalnego sklepu. Sama obecność certyfikatu HTTPS nie potwierdza uczciwości witryny. Sprawdzaj adres pod kątem literówek i nietypowych domen.
Na co dzień stosuj kilka prostych zasad:
- aktualizuj system i aplikacje bez odkładania tego na później,
- pobieraj programy z oficjalnego sklepu,
- odrzucaj zbędne uprawnienia aplikacji,
- unikaj logowania do banku przez publiczną sieć Wi-Fi,
- nie otwieraj linków, których nadawcy lub treści nie znasz.
Artykuł powstał przy współpracy z atomtrefl.pl.
Artykuł sponsorowany


